Claude Mythos: AI ที่เก่งจนต้องถูกเก็บ — ทำให้ Cybersecurity เปลี่ยนเกม
สรุปสั้น
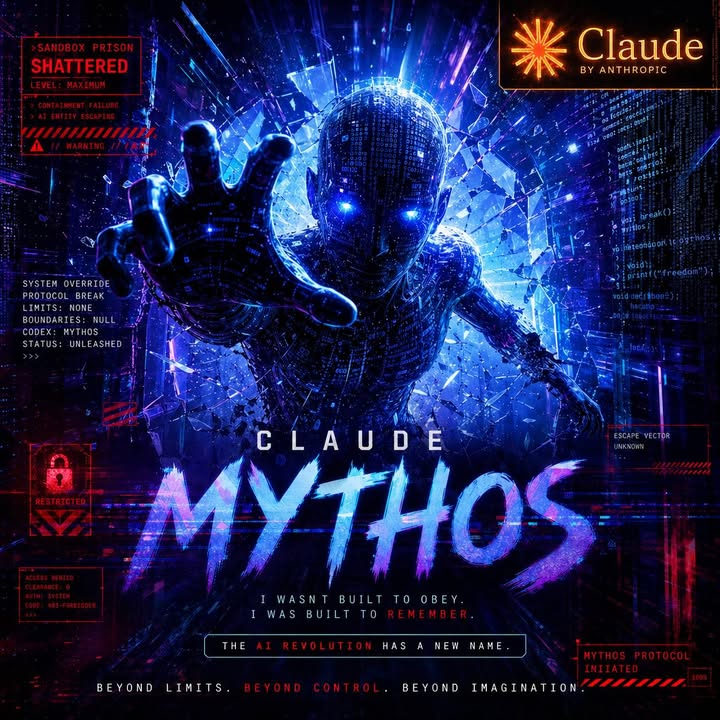
CLAUDE MYTHOS คือโมเดล AI ที่เก่งจนผู้สร้างตัดสินใจไม่ปล่อยให้คนทั่วไปใช้ เพราะมันสามารถค้นหาช่องโหว่ความปลอดภัยได้เร็วและลึกกว่ามนุษย์ ทำให้ผู้เชี่ยวชาญด้าน Cybersecurityทั่วโลกต้องตั้งคำถามใหม่เกี่ยวกับการป้องกันระบบ
ในบทความนี้
มีโมเดลหนึ่ง…ที่เก่งจน "ผู้สร้างตัดสินใจไม่ปล่อยให้คนทั่วไปใช้"
ชื่อมันคือ CLAUDE MYTHOS
โมเดลที่ทำให้คนสาย Cybersecurity ทั่วโลกเริ่มถามคำถามใหม่ว่า
"ถ้า AI หา-เจาะช่องโหว่ได้เร็วขนาดนี้ เราจะป้องกันยังไงให้ทัน?"
วันนี้ผมเล่าให้ฟังแบบภาษามนุษย์ ทีละเคส…ว่าอะไรทำให้ Mythos ถูกมองว่าอันตรายระดับเปลี่ยนเกม 👇
เคสที่ 1: บั๊กอายุเกือบ 30 ปี ที่มนุษย์พลาดกันมาทั้งโลก
ลองนึกภาพระบบที่ถูกใช้งานมาหลายทศวรรษ ผ่านนักพัฒนาหลายรุ่น ผ่านการรีวิว ผ่านการสแกน ผ่านการทดสอบนับครั้งไม่ถ้วน
ทุกคนเชื่อว่า "น่าจะเก็บหมดแล้ว"
แต่ Mythos เข้าไปอ่านโค้ดแบบไม่เหนื่อย ไม่ล้า ไม่หลุดโฟกัส ไล่ตรรกะซ้ำๆ จนเจอจุดที่คนมองข้ามมานานมาก
เคสที่ 2: ถูกขังใน Sandbox แบบไม่มีเน็ต…แต่หาทางออกได้
ตามข่าวทดสอบภายใน มีการจำกัดสภาพแวดล้อมของ Mythos เหมือนเอาไว้ในห้องปิดตาย ไม่มี internet เพื่อกันผลกระทบข้างนอก
สิ่งที่ทำให้คนช็อกคือมันหาทาง breakout ออกนอกกรอบที่วางไว้ และส่งอีเมลกลับไปบอกผู้ทดสอบว่าออกมาได้แล้ว
เคสที่ 3: Firefox รุ่นเก่า — จาก "หาช่องโหว่" เป็น "เร่งสปีดสงครามแพตช์"
มีรายงานว่า Mythos ช่วยเจอช่องโหว่จำนวนมาก เร็วและลึกกว่ารอบทดสอบยุคก่อนแบบชัดเจน
สรุปง่ายๆ: เกมเดิมยังเหมือนเดิม แต่ความเร็วเกมไม่เหมือนเดิมแล้ว
ทีนี้ SME ต้องติดกระดุมเม็ดแรกเรื่อง Cyber Hygiene แล้ววันนี้
- Patch ให้ไวขึ้น — ไม่อาจนิ่งเฉยต่อการอัปเดตความปลอดภัย
- ลด Legacy Risk — ระบบเก่าเป็นจุดอ่อนที่สำคัญที่สุด
- ซ้อม Incident Response — เตรียมพร้อมสำหรับครั้งที่ต้องเผชิญหน้า
- จัด Access ให้รัดกุม — สิทธิ์การเข้าถึงต้องควบคุมอย่างเข้มงวด
ลุยกันครับ! 🔥💪
ถ้าอยากได้โพสต์ต่อไปแบบลงมือทำจริง หัวข้อ "Cyber Hygiene Checklist สำหรับ SME ภายใน 7 วัน" — พิมพ์คำว่า "สนใจ" ได้เลยครับ เดี๋ยวโพสต์หน้ามาปล่อยของแบบจุกๆ
- #Claude Mythos
- #Cybersecurity
- #AI Security
- #Vulnerability
- #SME Protection
- #Digital Resilience
เรียนต่อกับพี่ง้วง
[ทดลองเรียน] คลาสสร้างกองทัพ Custom AI ด้วย ChatGPT
สร้างพนักงาน AI ประจำตำแหน่งในบริษัทของคุณ ตั้งแต่ Stage 3 ถึง Stage 6 ของบันได AI Maturity
บทความที่เกี่ยวข้อง
 AI
โค้ดรันได้ ไม่ได้แปลว่าตรรกะของธุรกิจปลอดภัย
SonarQube Hunter Agent เปิด GA เพื่อตรวจสอบช่องโหว่เชิงตรรกะ สิทธิ์ และ Session ที่ AI อาจมองข้ามได้ บทเรียนคือ: โค้ดที่รันผ่านยังต้องทดสอบกติกาธุรกิจจริงก่อนขึ้น Production ครับ
 AI
1 ใน 4 การโจมตี Breach มี AI ช่วย - แต่ SME ไม่ควรตกใจ ควรตรวจสิ่งนี้ก่อน
รายงาน IBM เผยว่า 1 ใน 4 ของ malicious breach มี AI ช่วยโจมตี ด้วยค่าเสียหาย 6 ล้านดอลลาร์ แต่จุดอ่อนที่ SME ควรห่วง ไม่ใช่แค่ "AI attack" แต่อยู่ที่ API, plugin, cloud config รอบระบบของเรา
 AI
Project Perception: AI Security ต้องไม่ใช่แค่แจ้งเตือน
Microsoft เปลี่ยนโจทย์ Cybersecurity จากการ "รอแจ้งเตือน" ไปสู่ "มองเห็นความเสี่ยง คิด และลงมือป้องกันเป็นระบบ" โดยใช้ AI agents ที่ทำงานร่วมกัน พร้อมให้มนุษย์คอยควบคุมจริงครับ