Agent ดีแค่ไหน ก็ไม่ควรเห็นข้อมูลทั้งบริษัท
สรุปสั้น
Agent ไม่ควรเป็นด่านตัดสินสิทธิ์เอง สิ่งที่ต้องตัดสินใจเรื่อง "ผู้ใช้คนนี้เห็นอะไรได้บ้าง" ควรเป็นหน้าที่ของระบบปลายทางและโครงสร้างสิทธิ์ด้านหลัง ไม่ใช่ Agent ครับ
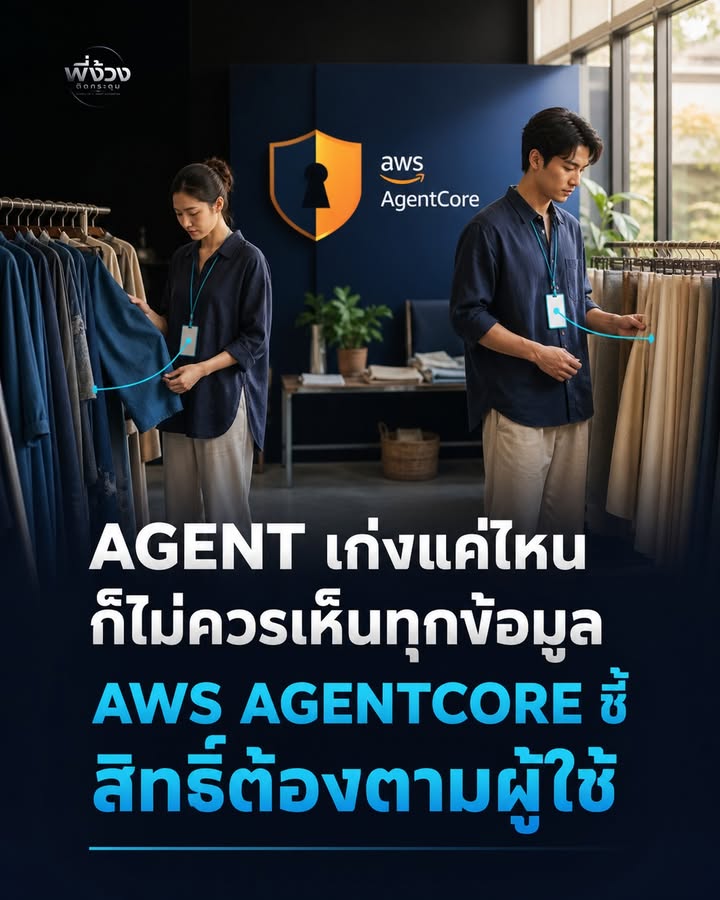
Agent เก่งมากแค่ไหน ก็ไม่ควรเห็นข้อมูลทั้งบริษัทได้หมดครับ
AWS อธิบายแนวทางใน Amazon Bedrock AgentCore ไว้น่าสนใจมากว่า Agent ควรทำหน้าที่เป็นผู้ประสานงาน ไม่ใช่เป็นด่านตัดสินสิทธิ์เองทั้งหมด
คนที่ตัดสินว่า "ผู้ใช้คนนี้เห็นข้อมูลอะไรได้บ้าง" ควรเป็นระบบปลายทางและโครงสร้างสิทธิ์ที่อยู่ข้างหลัง
ลองนึกภาพสถานการณ์จริง
บริษัทที่มี Agent ตัวเดียวช่วยทั้งฝ่ายขายและฝ่ายการเงิน
พนักงานขายอาจถามยอดขายของลูกค้าที่ตัวเองดูแลได้
แต่ไม่ได้แปลว่าเขาควรเปิดดูข้อมูลการเงินทั้งหมดของบริษัทได้
เพียงเพราะใช้ Agent ตัวเดียวกับฝ่ายการเงินครับ
ทีม SME ลุยกันแบบนี้
สำหรับ SME แนวคิดนี้เอาไปใช้ได้แบบไม่ต้องเริ่มจากระบบใหญ่เลย
1. ให้พนักงานเข้าใช้ด้วยตัวตนของตัวเอง ไม่ใช้บัญชีรวม
2. กำหนดสิทธิ์ตามบทบาทและงาน สิ่งที่ได้รับมอบหมาย
3. ให้ Agent ขอใช้ข้อมูลในขอบเขต ไม่ใช้สิทธิ์กว้างกว่าผู้ใช้
4. เก็บบันทึกเสมอ ใครขออะไร ระบบตอบจากข้อมูลชุดไหน
5. งานเสี่ยงต้องมีคน เช่น เงิน ข้อมูลลูกค้า หรือการเปลี่ยนสิทธิ์ ให้มีคนอนุมัติก่อนเสมอ
อย่าลืมขั้นตอนทดสอบ
นี่ไม่ใช่ฟีเจอร์ที่เปิดสวิตช์แล้วปลอดภัยทันทีนะครับ
ทีมยังต้องออกแบบสิทธิ์
ทดสอบกรณีผิดพลาด
และเช็กระบบปลายทางจริง
แต่หลักคิดจำง่ายมาก
Agent จะเก่งขึ้นได้ 🚀
โดยไม่จำเป็นต้องเห็นทุกอย่างครับ
แหล่งข้อมูล:
AWS Security Blog (19 ส.ค. 2024)
Propagate User Authorization Context in AI Agents with Amazon Bedrock AgentCore
- #AI Agent
- #Data Security
- #AWS AgentCore
- #Authorization
- #SME
เรียนต่อกับพี่ง้วง
[ทดลองเรียน] คลาสสร้างกองทัพ Custom AI ด้วย ChatGPT
สร้างพนักงาน AI ประจำตำแหน่งในบริษัทของคุณ ตั้งแต่ Stage 3 ถึง Stage 6 ของบันได AI Maturity
บทความที่เกี่ยวข้อง
 AI
Turnstile ไม่จบแค่ widget หน้าเว็บ ต้องตรวจตรงหลังบ้านเพื่อให้ปลอดภัย
ติดตั้ง Turnstile ที่ครบต้องมีสองฝั่ง: widget หน้าเว็บรับ token และ Siteverify หลังเซิร์ฟเวอร์ตรวจสอบ หากขาดฝั่งใดฝั่งหนึ่ง ผู้ไม่หวังดีอาจข้ามการป้องกันได้
 AI
Global AskFred: ตามหาคอขวดการส่งมอบข้ามหลายการประชุม
Fireflies มีฟีเจอร์ Global AskFred ช่วยค้นข้อมูลข้ามการประชุมและแอปที่เชื่อมไว้ได้ SME ใช้ทำร่างตารางคอขวดภายในทีม แต่ต้องจำกัดสิทธิ์ อ้างอิงต้นทาง และให้คนยืนยันก่อนเปลี่ยนงานจริงครับ
 AI
AI Agent ปลอดภัยไม่ใช่เรื่องของความเชื่อ แต่เรื่องของวิศวกรรม
หลายทีมมี AI Agent แล้ว แต่คำถามสำคัญคือ ถ้า Agent ทำผิด ใครหยุดมันได้ และเรามีหลักฐานพอจะรู้ว่าผิดตรงไหน NVIDIA บอกตรงๆ ว่า AI Security คือเรื่องของวิศวกรรม ต้องมีขอบเขต เจ้าของ จุดอนุมัติ และหลักฐานให้ตรวจย้อนกลับได้